شركة أمنية: اخترق المتسللون الكوريون الشماليون ما بين 15 إلى 20% من شركات العملات المشفرة
ربما يكون عملاء كوريا الشمالية قد تسللوا إلى ما يصل إلى 20% من شركات العملات المشفرة، وقد تأتي 30%-40% من طلبات العمل من عملاء كوريا الشمالية. باستخدام الهويات المسروقة من خلال الوكلاء، يقومون بعملهم بشكل جيد ولكن بهدف سرقة الأموال والتلاعب بالبنية التحتية للنظام. هذه المقالة مأخوذة من مقالة كتبها بيدرو سوليمانو، والتي تم تنظيمها وتجميعها وكتابتها بواسطة DeepChao TechFlow.
(ملخص أولي: تعاونت Microsoft مع مكتب التحقيقات الفيدرالي للقضاء على احتيال القراصنة في كوريا الشمالية! تم تجميد 3000 حساب، وتم القبض على "الشريك العامل" الأمريكي)
(ملحق الخلفية: تم التحقيق في اختراق BitoPro بواسطة Lazarus من كوريا الشمالية! سرقت هجمات الهندسة الاجتماعية 11.5 مليون دولار)
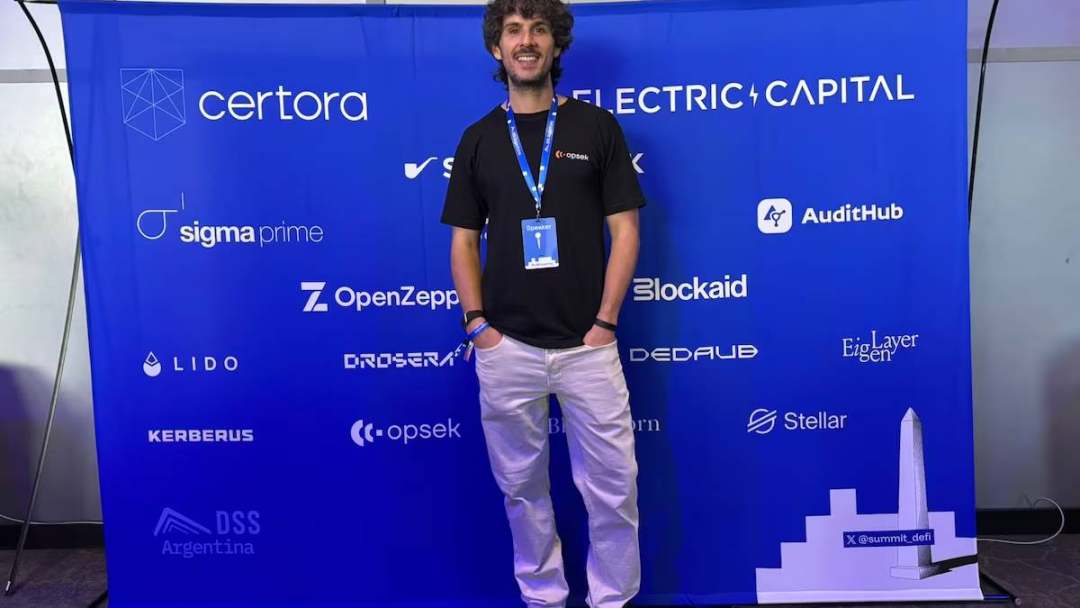
بابلو، مؤسس شركة تدقيق Web3 Opsek والحالي عضو التحالف الأمني ساباتيلا، الذي نشر الأخبار في مؤتمر Devconnect في بوينس آيرس: ربما يكون العملاء الكوريون الشماليون قد تسللوا إلى ما يصل إلى ٢٠٪ من شركات العملات المشفرة. وقال ساباتيلا في مقابلة مع DL News: "الوضع في كوريا الشمالية أسوأ بكثير مما يعتقده الجميع". وأشار بشكل أكثر إثارة للقلق إلى أن 30% إلى 40% من طلبات العمل في صناعة العملات المشفرة قد تأتي من عملاء كوريين شماليين يحاولون التسلل إلى المنظمات ذات الصلة بهذه الطريقة.
إذا كانت هذه التقديرات صحيحة، فإن احتمال حدوث ضرر سيكون لا يصدق.
والأكثر من ذلك، أن عمليات التسلل التي تقوم بها كوريا الشمالية لا تتعلق فقط بسرقة الأموال من خلال تقنيات القرصنة، على الرغم من أنها سرقت مليارات الدولارات من خلال برامج ضارة متطورة وأساليب الهندسة الاجتماعية. المشكلة الأكبر هي أن هؤلاء الوكلاء يتم تعيينهم من قبل شركات شرعية للوصول إلى الأنظمة والتحكم في البنية التحتية التي تدعم شركات العملات المشفرة الكبرى.
وقد سرق المتسللون الكوريون الشماليون أكثر من 3 مليارات دولار من العملات المشفرة على مدى السنوات الثلاث الماضية، وفقًا لتقرير وزارة الخزانة الأمريكية في نوفمبر. ثم تم استخدام الأموال لدعم برنامج بيونغ يانغ للأسلحة النووية.
كيف يتسلل عملاء كوريا الشمالية إلى صناعة العملات المشفرة؟
عادةً لا يتقدم العمال الكوريون الشماليون مباشرة لشغل وظائف لأن العقوبات الدولية تمنعهم من المشاركة في عملية التوظيف بهوياتهم الحقيقية.
بدلاً من ذلك، يبحثون عن عمال بعيدين في جميع أنحاء العالم ليكونوا بمثابة "الوكلاء". حتى أن بعض هؤلاء العملاء تحولوا إلى جهات تجنيد، مما ساعد عملاء كوريا الشمالية على استخدام الهويات المسروقة لتوظيف المزيد من المتعاونين في الخارج.
وفقًا لتقرير صدر مؤخرًا عن Security Alliance، يتواصل القائمون على التوظيف هؤلاء مع الأفراد حول العالم من خلال منصات العمل الحر مثل Upwork وFreelancer، مع التركيز على أوكرانيا والفلبين ودول نامية أخرى.
"صفقتهم" بسيطة: تقديم بيانات اعتماد الحساب الذي تم التحقق منه أو السماح لعملاء كوريا الشمالية باستخدام هويتك عن بعد. وفي المقابل، يحصل المتعاونون على 20% من الإيرادات، بينما يحتفظ عملاء كوريا الشمالية بـ 80%.
وقال ساباتيلا إن العديد من المتسللين الكوريين الشماليين يستهدفون الولايات المتحدة.
"ما يفعلونه هو أنهم يجدون الأمريكيين بمثابة الواجهة الأمامية لهم"، أوضح ساباتيلا. "إنهم يتظاهرون بأنهم من الصين، ولا يتحدثون الإنجليزية، ويحتاجون إلى المساعدة في إجراء المقابلات".
ثم يقومون بعد ذلك بإصابة أجهزة الكمبيوتر "الواجهة الأمامية" ببرامج ضارة، وبالتالي الحصول على عناوين IP أمريكية والوصول إلى موارد الإنترنت أكثر مما يمكنهم فعله في كوريا الشمالية.
بمجرد تعيين هؤلاء المتسللين، لا يتم عادةً طردهم لأن أدائهم يُرضي الشركة.
قال ساباتيلا في مقابلة مع DL News: "إنهم يعملون بكفاءة عالية، ويعملون لساعات طويلة، ولا يشكون أبدًا". يقدم ساباتيلا اختبارًا بسيطًا: "اسألهم عما إذا كانوا يعتقدون أن كيم جونغ أون غريب الأطوار أو لديه شيء سيء ليقوله عنه". "لا يُسمح لهم بقول أي شيء سيئ."
الثغرات الأمنية في العملية
ومع ذلك، يعتمد نجاح كوريا الشمالية على أكثر من مجرد هندسة اجتماعية متطورة. تعمل شركات ومستخدمو العملات المشفرة على تسهيل ذلك.
قال ساباتيلا: "من المحتمل أن تتمتع صناعة العملات المشفرة بأسوأ أمان تشغيلي (OPsec) في صناعة الكمبيوتر بأكملها". وانتقد مؤسسي صناعة العملات المشفرة ووصفهم بأنهم "مفتقرون إلى المعرفة الكاملة، وفقراء في حماية المفاتيح الخاصة، وعرضة للهندسة الاجتماعية". الأمن التشغيلي (OPSEC) هو عملية منهجية لتحديد وحماية المعلومات الهامة من الخصوم.
يمكن أن يؤدي الافتقار إلى الأمان التشغيلي إلى بيئة عالية المخاطر. وقال ساباتيلا: "ستصاب أجهزة الكمبيوتر الخاصة بكل شخص بالبرامج الضارة مرة واحدة تقريبًا في حياته". ص>